



1. Использовать «блуждающие» пароли
Многие пользователи создают пароли методом «блуждания по клавиатуре» — когда вы запоминаете не кодовую фразу, а паттерн, по которому ваши пальцы двигаются при её наборе. Результатом становятся комбинации вроде qwerty, asdfgh, 1qazxsw2, qazxswedc и так далее.
На первый взгляд кажется, что эта абракадабра вполне надёжна. Вот только хакеры о такой «хитрости» тоже знают, и все возможные комбинации давно занесены в словари, по которым вредоносные программы подбирают пароли и расшифровывают хеши.
Так что водить пальцем по клавиатуре по близко расположенным кнопкам не лучшая затея, если вам нужен стойкий к взлому пароль.
2. Использовать одинаковые пароли для разных сервисов
Повторное применение одних и тех же паролей в разных местах тоже является крайне нежелательной практикой. Казалось бы, достаточно составить и запомнить один надёжный код — и все ваши аккаунты будут в безопасности, но это очень плохая идея.
Если хотя бы один сервис будет взломан, логичным следующим шагом для злоумышленника станет попытка использования расшифрованного пароля в других местах. И все ваши учётные записи окажутся под угрозой.
3. Никогда не обновлять старые пароли
Придумывать ненадёжные пароли — это уже плохо, но ещё хуже использовать их в течение многих лет. Утечки персональных данных пользователей различных сервисов происходят довольно часто, и даже самая надёжная кодовая фраза становится бесполезной после таких взломов.
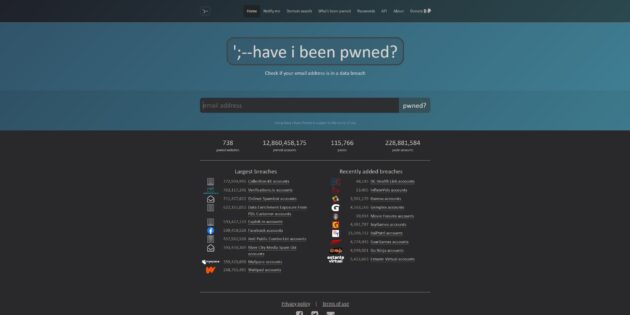
Регулярная смена паролей же поможет избежать негативных последствий. Чтобы узнать, на каких сервисах стоит обновить защитную фразу, можно воспользоваться сайтом Have I Been Pwned?. Введите свой имейл и увидите, какие сайты из тех, где вы регистрировались, были взломаны. И поменяйте там свои пароли.
4. Включать личную информацию в пароли
Пароли нам приходится вводить постоянно, поэтому вполне естественно желание придумать код, который было бы легко запомнить. Именно поэтому многие добавляют в свой пароль дату рождения, имя родственника, кличку любимого питомца или город, в котором они познакомились с супругом.
Особенно забывчивые товарищи ещё и прописывают эту информацию в подсказке, которую некоторые сервисы до сих пор предлагают создать.
Естественно, это не лучшая идея. Тот, кто захочет взломать вашу учётную запись, запросто сможет узнать вашу дату рождения, имя ребёнка или названия городов, по которым вы путешествовали, всего лишь просмотрев ваши социальные сети. Любой пароль, состоящий из реального слова, имени или чего-то подобного, проще поддаётся взлому по самой своей природе.
5. Пренебрегать многофакторной аутентификацией
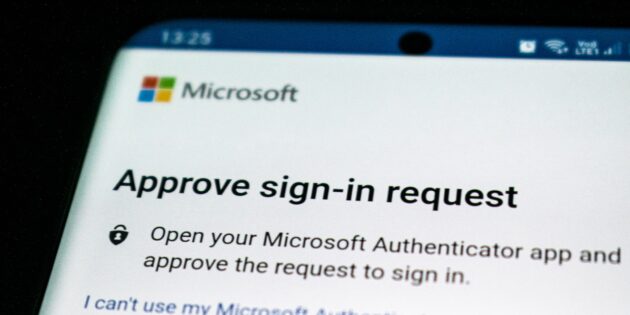
Всё больше сервисов сейчас внедряют различные формы многофакторной аутентификации. Ввод имени пользователя и пароля — это первый уровень защиты. После него понадобится также дополнительное подтверждение вашей личности. Глупо пренебрегать такой функцией, если она доступна.
Например, сервис может заставить вас ввести код, присланный в СМС, или подтвердить вход через приложение на мобильном устройстве. Если хакер и взломает пароль, ему ещё понадобится получить доступ к вашему телефону, что затрудняет задачу.
Имейте ввиду, что СМС-коды не так надёжны, как комбинации, сгенерированные приложениями двухфакторной аутентификации. Злоумышленник может обмануть или подкупить сотрудников оператора сотовой связи, которым вы пользуетесь. А вот с такими программами, как Google Authenticator или Authy, справиться гораздо сложнее.



6. Хранить пароли в открытом виде
Итак, вы отказались от предыдущих вредных привычек и теперь создаёте надёжные и разнообразные пароли для каждого веб-сайта. Однако возникает новая проблема: как сохранять сложные кодовые фразы.
Ни в коем случае не записывайте их в электронную таблицу Excel и уж тем более в облачную Google Sheet. Не отправляйте пароли самому себе по электронной почте и не заносите их в текстовый файл, документ Word или заметку в сервисе вроде Evernote.
И боже вас упаси записывать их на клейкие стикеры и прицеплять к экрану монитора.
Все эти методы сохранения данных слишком ненадёжны, и к вашим паролям могут получить доступ посторонние.
7. Не использовать случайную генерацию паролей
Существует простой, но действенный инструмент, который может существенно улучшить безопасность ваших учётных записей, — генератор паролей. Он позволяет создавать комбинации, которые тяжело запомнить и невозможно подобрать. Это наборы букв, цифр и специальных символов, собранные случайным образом. Вы можете воспользоваться любым сервисом из этой подборки — или нашим генератором.
8. Использовать онлайн-сервисы для хранения паролей
Запоминать случайно сгенерированные устойчивые к взлому пароли попросту невыполнимая задача. У вас может появиться соблазн сохранить их в электронную таблицу или текстовый файл, но это, как мы уже сказали, совершенно ненадёжный метод. Гораздо лучше воспользоваться специализированными парольными менеджерами. Правда, и с ними не всё так просто.
В Сети можно найти немалое количество сервисов, предназначенных для хранения учётных данных. Но у всех них есть большой недостаток: они хранят ваши пароли на своих серверах, и, если те будут скомпрометированы, информация утечёт в руки грабителей. Тот же LastPass взламывали неоднократно.
Поэтому следует отказаться от сервисов с собственным облаком для паролей и предпочесть приложения, хранящие данные локально.
Лучший вариант — менеджер с открытым исходным кодом KeePass. Это программа, работающая локально на вашем компьютере. Его парольные базы не могут утечь в Сеть. Правда, клиент у KeePass внешне не очень симпатичный, но у него есть более современный аналог KeePassXC. Клиенты для Android и iOS, плагины для всех популярных браузеров — у этого менеджера есть всё. И платить за это не придётся.
Помимо KeePass, локальное хранение баз паролей поддерживают платный 1Password и бесплатный Enpass. Кроме того, вы можете попробовать Bitwarden, если у вас есть собственный домашний сервер и вы хотите развернуть хранилище паролей на нём. А вот от решений, которые не предусматривают автономного хранения, стоит держаться подальше.
9. Сохранять пароли в браузере
Возможно, вы считаете, что менеджер — это совершенно лишний инструмент. И гораздо проще пользоваться встроенной во все браузеры функцией сохранения паролей. Это действительно удобно, но у этого метода есть несколько недостатков.
Прежде всего, любой, кому вы дадите попользоваться вашим компьютером — коллега, друг или даже члены семьи — может подсмотреть сохранённые в вашем браузере аккаунты с помощью нехитрой последовательности действий.
С теми же KeePass или Enpass такое не прокатит: там базу не открыть без мастер-пароля или ключа.
Кроме того, в браузере можно хранить только коды от веб-сервисов, а в менеджер паролей можно перенести и банковские данные, и код от Wi-Fi, и учётные записи операционных систем и разных программ на вашем компьютере. И всё это будет храниться в полной безопасности — разумеется, если у вас стойкий мастер-пароль.
10. Использовать пароли вместо ключей доступа
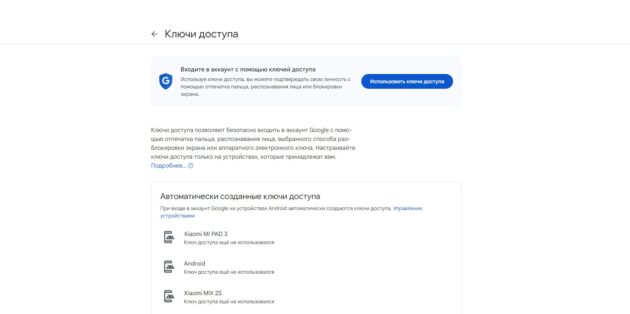
Даже самые надёжные пароли не так безопасны, как ключи доступа — так называемые Passkeys. Для того, чтобы комбинации функционировали, серверы учётных записей должны сохранять их — ну или по крайней мере хеши паролей. Это необходимо для сравнения сохранённых данных с введёнными пользователем.
А технология Passkeys хранения закрытых данных пользователей на серверах учётных записей. И даже в случае взлома такого сервера злоумышленники не смогут узнать ключи доступа, потому что они содержатся в закрытом виде на устройстве пользователя.
Ключ доступа также быть скомпрометирован в фишинговых схемах, потому что невозможно обманом заставить человека ввести его на поддельном сайте-двойнике — он просто не знает нужного кода.
Чтобы зайти в аккаунт, защищённый Passkeys, пользователю не нужен пароль — только биометрическая аутентификация с помощью отпечатка пальца или лица, ввод пин-кода либо сканирование QR-кода. Ключ доступа, созданный вашим браузером, компьютером или смартфоном, будет храниться в зашифрованном виде на вашем устройстве, и даже сервис, в котором вы авторизуетесь, не будет иметь к нему доступа.
Так что если сервис, которым вы пользуетесь, поддерживает технологию входа с помощью ключей доступа (она может называться также Passkeys или «беспарольный вход»), лучше пользоваться ею, а не банальными паролями.
ИГРА: Снова в школу! Найдите всё, что пригодится для учёбы
3 причины, почему с дачи мы всегда возвращаемся с полным багажником
Диспансеризация для женщин: всё, что нужно знать
Гид по здоровому весу. Что нужно знать об ожирении